Private deployment · 02

LingMind 系统
部署在企业边界内

公网 IP 或全内网,两种方案均由企业自有服务器承载业务组件、媒体与 AI 分析。 选择改变的是访问路径,不变的是数据传输、智能分析与安全存储全程位于企业数据域内;经企业授权的数据也可受控上报至上级管理平台。

Deployment principles

一套私有化系统,两种可控访问方式

LingMind 的业务服务、设备接入、媒体存储、AI 分析、权限与审计能力统一部署到企业自有系统服务器。 现场设备与访问终端只改变网络接入路径,数据资产始终由企业掌控。

01

Data sovereignty

数据资产不出域

照片、视频、设备数据、AI 结果和业务记录在企业域内完成传输、分析与存储,不进入第三方业务云。

02

One private stack

业务组件集中部署

设备接入、媒体服务、业务应用、AI 分析、Web 与 API 能力统一运行在系统服务器上。

03

Controlled access

公网或内网按需选择

需要跨地域和 APP 远程访问时使用公网 IP;高隔离场景则采用仅局域网可达的全内网方案。

04

Web & mobile

同一数据,受控协同

公网方案支持电脑 Web 与 APP;全内网方案仅支持内网 Web,上级平台只接收经过企业授权的数据。

Network topologies

从设备上报到终端访问,每条链路都有清晰边界

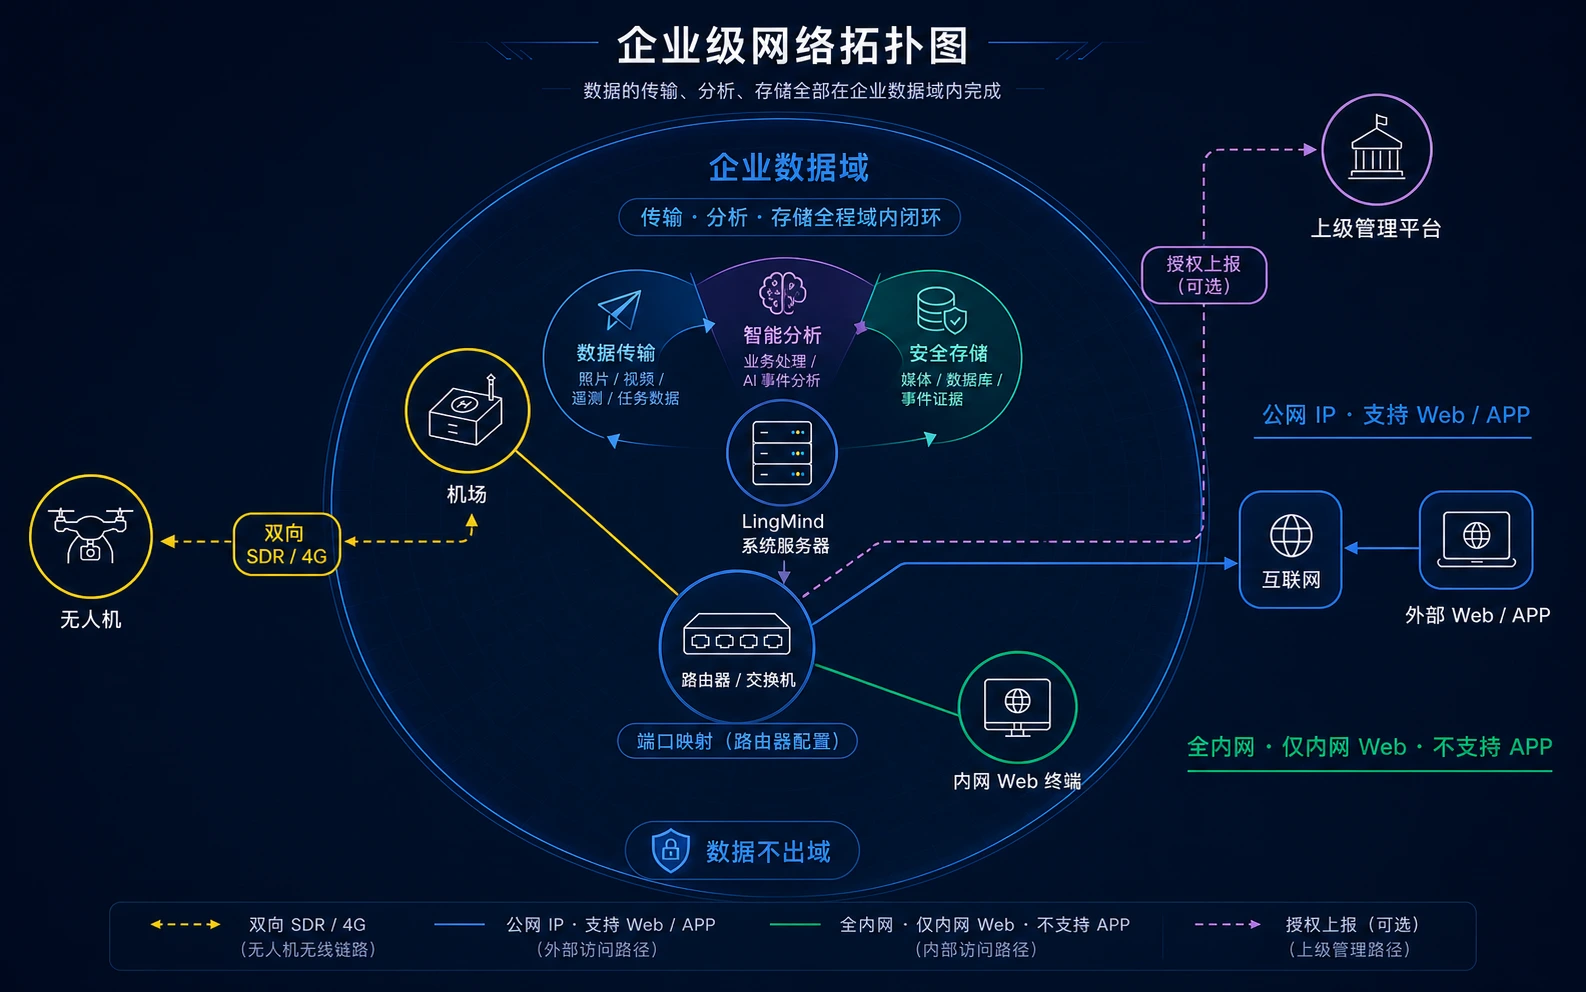
两种方案使用同一套 LingMind 软件栈。机场、路由器 / 交换机、系统服务器与内网 Web 终端均处于企业数据域内,数据传输、智能分析与安全存储形成完整域内闭环。

One private stack · Two access boundaries
统一私有化拓扑

公网 IP · Web / APP 全内网 · 仅 Web
LingMind 私有化部署统一拓扑:无人机通过双向 SDR 或 4G 与企业数据域内的机场通信;机场、LingMind 系统服务器和内网 Web 终端均连接路由器或交换机;照片、视频、遥测与任务数据在企业域内完成传输、AI 分析和安全存储。公网 IP 方案由路由器配置端口映射并支持外部 Web 与 APP;全内网方案仅支持内网 Web、不支持 APP;经企业授权的数据可通过路由器受控上报至上级管理平台。
访问路径可以出域,核心数据处理不出域:设备数据进入企业网络后,在 LingMind 系统服务器完成分析、存储与业务服务。
01 · 数据传输机场经企业路由 / 交换网络上传照片、视频、遥测和任务数据,传输链路位于企业域内。
02 · 智能分析LingMind 业务组件在企业服务器完成索引、规则计算、AI 分析与事件生成。
03 · 安全存储媒体、数据库和事件证据持久化在企业自有服务器,由企业统一控制与备份。
04 · 授权集成仅将企业授权的选定数据,经路由 / 交换网络受控上报给上级管理平台。

方案 A · Public IP

公网 IP 私有化部署

外部 Web / APP → 互联网 → 路由器端口映射 → LingMind 服务器 支持跨地域 Web 与 APP 访问

方案 B · Isolated LAN

全内网局域网部署

内网 Web 终端 → 路由器 / 交换机 → LingMind 服务器 仅内网 Web,不支持 APP

Data flow

照片、视频与 AI 事件,沿一条确定的数据链路流动

空地通信

无人机与机场之间可按现场条件选择 SDR 软件无线电或 4G,传输图像、遥测和控制数据。

机场汇聚

任务产生的照片、视频、飞行记录和设备状态由机场汇聚,并经企业网络上传。

服务器处理

LingMind 业务组件在本地服务器完成存储、索引、AI 分析、事件生成和权限校验。

终端访问

公网方案支持电脑 Web 与 APP 访问;全内网方案仅由内网 Web 终端查看数据、任务、AI 事件及处置结果。

向上集成

按企业授权、数据范围和项目接口,将设备、任务或 AI 事件等选定数据上报给上级管理平台。

Private server stack

业务能力全部落在系统服务器

服务器是 LingMind 私有化系统的数据与业务中枢。除企业主动开放的访问和向上集成链路外,不依赖第三方业务云完成核心流程。

LINGMIND PRIVATE STACK ENTERPRISE OWNED
01

设备接入

机场、无人机与现场设备状态

02

媒体与存储

照片、视频、飞行记录与成果

03

业务与权限

项目、任务、用户、角色与审计

04

AI 与事件

分析、规则、证据、事件与复核

05

访问与集成

Web、公网方案 APP 与上级平台受控接口

06

运行与备份

服务运行、日志、监控与备份策略

Choose the access boundary

根据访问范围与隔离要求选择方案

对比项
公网 IP
全内网局域网
访问范围
企业内外均可授权访问
仅企业局域网内访问
电脑 Web
支持远程访问
接入内网后访问
移动 APP
支持公网远程访问
不支持
网络配置
公网 IP、路由器端口映射、防火墙策略
内网地址、路由 / 交换网络、Web 终端
公网暴露面
最小化开放必要服务
无公网入口
上级平台集成
经授权接口链路选择性上报
上级平台需内网或专线可达
数据承载
企业自有系统服务器
企业自有系统服务器
典型场景
跨地域运营、远程值守、移动协同
高隔离园区、涉密网络、封闭现场

Delivery boundary

部署前,需要共同确认现场条件

LingMind 交付范围

  • 系统业务组件在企业服务器上的私有化部署与配置。
  • 机场、无人机、Web 与公网方案 APP 的业务接入及访问链路验证。
  • 数据、媒体、AI 事件、用户权限与运行状态的系统化管理。

项目现场需确认

  • 服务器算力、存储容量、数据保留周期与备份策略。
  • 公网 IP 可达性、端口映射、防火墙、域名与证书策略。
  • 内网地址规划、交换与 Wi-Fi 覆盖、SDR / 4G 链路及设备兼容性。
  • 上报数据范围、接口方式、鉴权规则及上级平台网络可达性。